> For the complete documentation index, see [llms.txt](https://support.safeheron.com/help-center/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://support.safeheron.com/help-center/jian-ti-zhong-wen/chan-pin/bulletin-board/safeheron-ru-he-que-bao-ke-hu-100-zhang-wo-si-yao.md).
# Safeheron 如何确保客户 100% 掌握私钥?
2023-05-05
**By Kane**
 Web3 是一个特殊行业,最突出的特点是涉及大量加密资产管理,动辄千万上亿的资产存放在链上,通过一个特有私钥来确权,谁掌握这个私钥,谁就是资产的主人。作为数字资产自托管服务提供商,Safeheron 从成立之初就承诺资产所有权和控制权 100% 由客户掌握。
近年来,MPC 钱包被越来越多人熟知,但对于首次接触这类产品的加密用户来讲会比较陌生。本文针对一些市场高频问题,向大家介绍 Safeheron MPC 钱包的设计特点。
### MPC 钱包签名门限设计上,Safeheron 为什么选择 3/3?
TSS,全称 Threshold Signature Scheme(门限签名方案),是一种密钥学技术,用于保护私钥安全。Safeheron 使用 MPC 技术来实现 TSS 方案。以 t/n 门限为例,t 表示所需最小参与者数量,n 表示总参与者数量。当需要签名时,至少需要 t 个参与者合作才能完成签名操作。这样可以确保在恶意攻击或部分参与者失效的情况下,签名仍然是安全和有效的。
如果使用 2/2 设计,客户持有一片私钥分片,托管服务商持有另一片私钥分片,那么托管服务商内部管理这一片私钥分片时就存在单点风险,不利于客户资产安全管理。
为保证客户私钥安全,Safeheron 选择 3/3 门限签名方案。门限签名方案的选择要考虑三个方面:首先需要满足客户自托管需求,其次需要防止外部黑客和企业内部员工窃取,同时需要防范第三方云厂商作恶。3/3 门限签名方案可以做到,客户持有一个私钥分片,Safeheron 和可信第三方分别持有一片私钥分片。为确保更高级别的私钥安全,Safeheron 会选择两个不同的支持可信计算的云服务厂商,这样就能保证单个云厂商最多只可以获取一个私钥分片,以此增加云厂商的攻击私钥的难度;并且通过不同私钥分片的管理人员职责分离,物理网络与系统遵循最小权限原则(PoLP),这种方案能更好地为客户资产安全保驾护航。
### MPC 钱包都是自托管钱包吗?
这个问题也可以换一种说法:所有 MPC 钱包的控制权都归客户所有吗?当然不是,MPC 钱包是否为自托管钱包,是根据私钥分片的分布和控制权来确定的。
得益于 Safeheron 自研的全套 MPC 技术,客户持有的私钥分片在客户本地生成、存储和使用,Safeheron 和可信第三方始终只分别掌握 1 个私钥分片,不满足 3/3 门限,所以 Safeheron 和可信第三方无法使用控制客户资产。只有当客户授权交易时,客户掌握的私钥分片同意参加多方计算后才可以分布式生成签名,从而转移资产。而对于客户而言,客户可以备份所有私钥分片,即使脱离 Safeheron 的软件和服务,也可以完全自主地控制资产。
Safeheron MPC 自托管服务,最大程度消除私钥单点风险,保证客户 100% 拥有资产所有权和控制权。
### MPC 钱包的部分私钥分片存储在云端,是否会发生丢失?
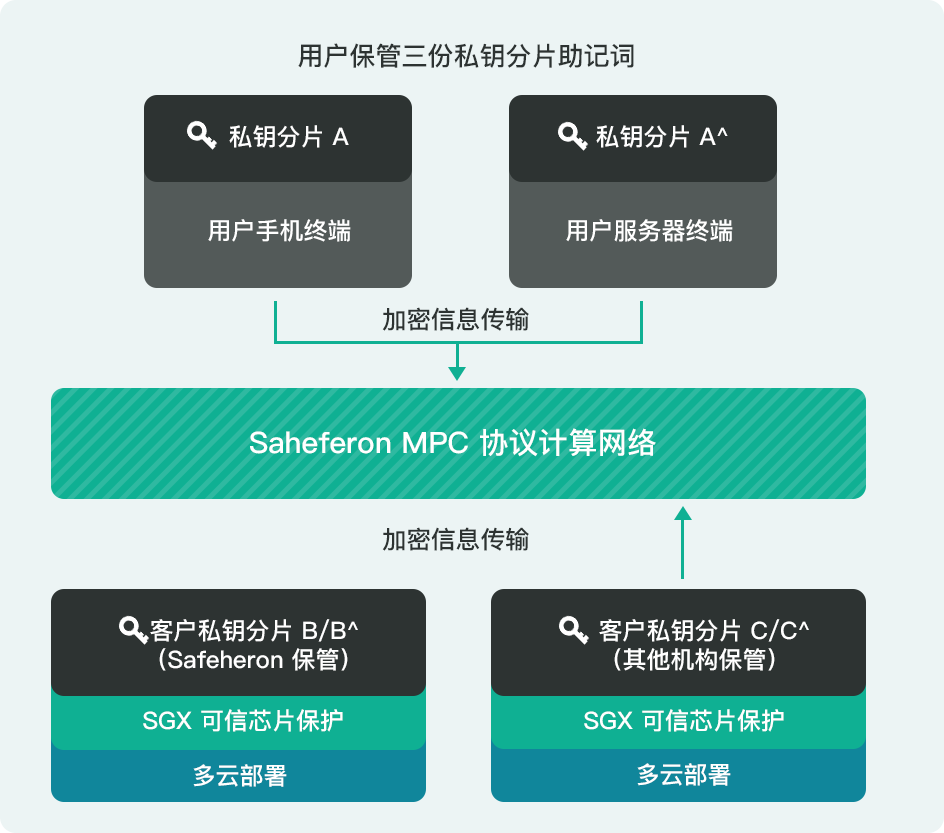 上文提到,Safeheron 底层采用 3/3 MPC 门限,其中 2 个私钥分片由 Safeheron 和可信第三方管理和存储,另外一个私钥分片在客户本地设备中生成和存储。云端的两个私钥分片在可信执行环境(Trusted Execution Environment,简称 TEE)中生成,在 TEE 环境中加密后存储在数据库中。为了保证私钥分片数据的高持久性,**Safeheron 采用多云多地域的方式对云端数据进行备份**,以防止云端私钥分片存储存在单点风险,从而避免云端私钥分片丢失。
### MPC 钱包私钥分片备份方式与普通钱包或硬件钱包有什么区别?
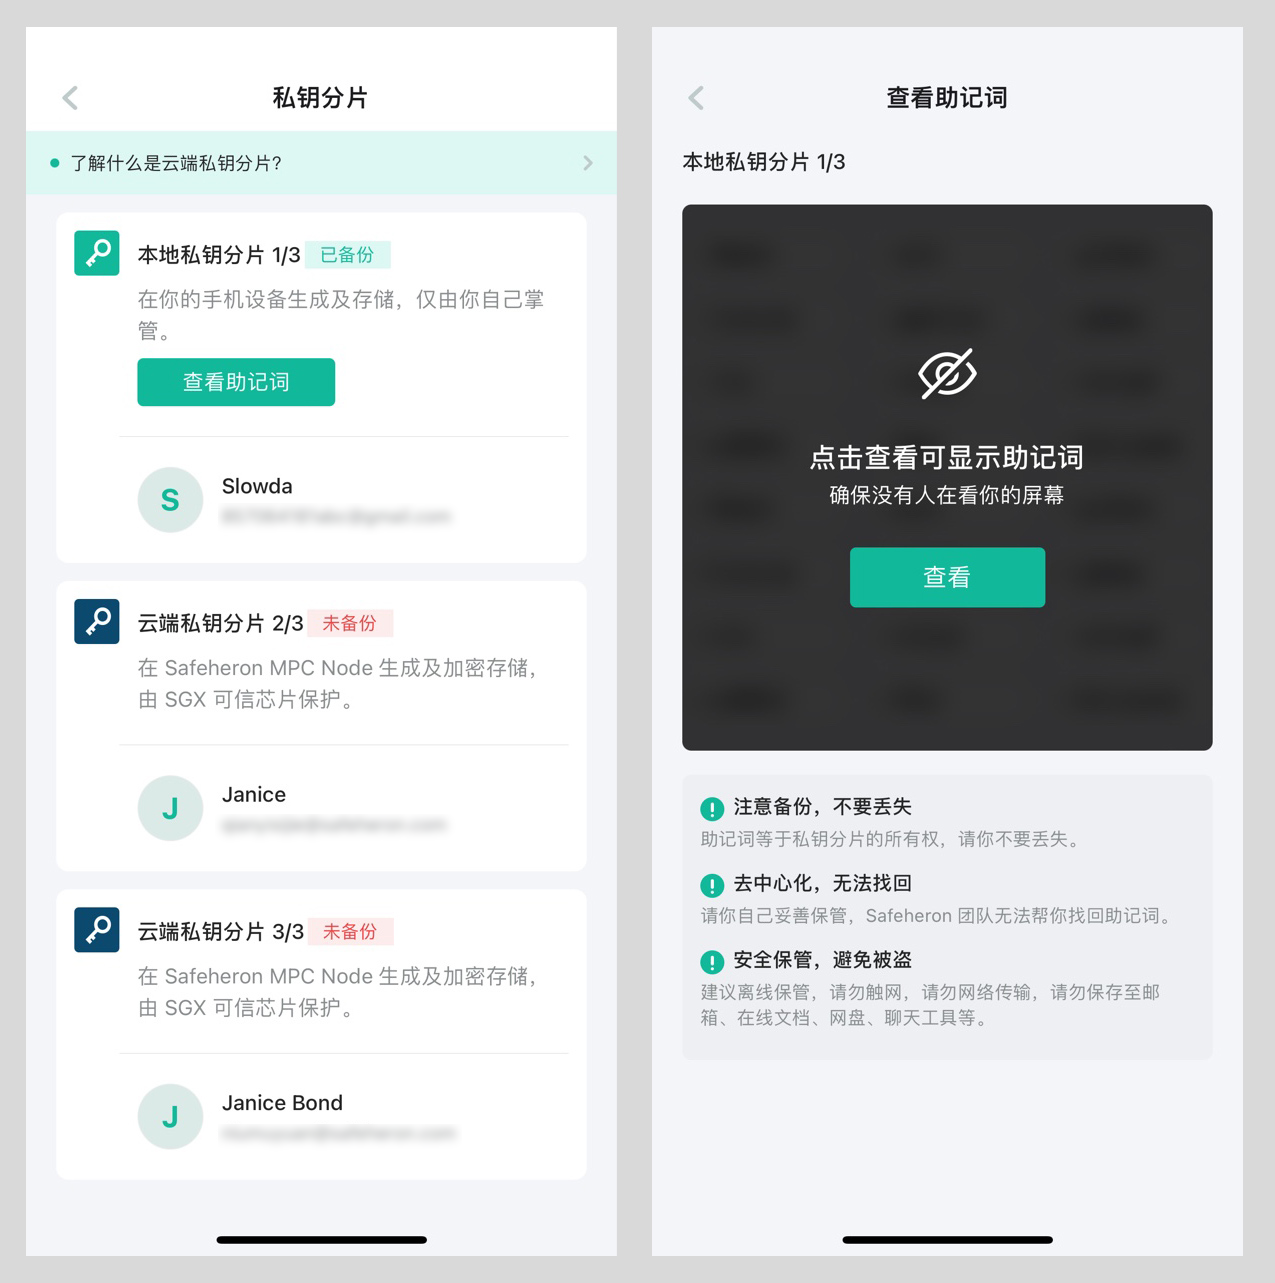 没有太大区别。使用 Safeheron 备份钱包和使用普通钱包/硬件钱包一样,客户通过助记词方式备份私钥分片,方便离线备份。
得益于 Safeheron 设计的密码学协议,客户不需要备份私钥分片 Keystore 文件或者其他私钥分片数据包。客户可以随时随地把本地私钥分片和云端两个私钥分片对应的助记词全部进行备份,符合之前使用钱包的备份习惯。
和普通钱包唯一的区别在于,使用 Safeheron 备份时需要多人备份 3 份助记词,而不是 1 份助记词。
### MPC 钱包服务商停止运营怎么办?
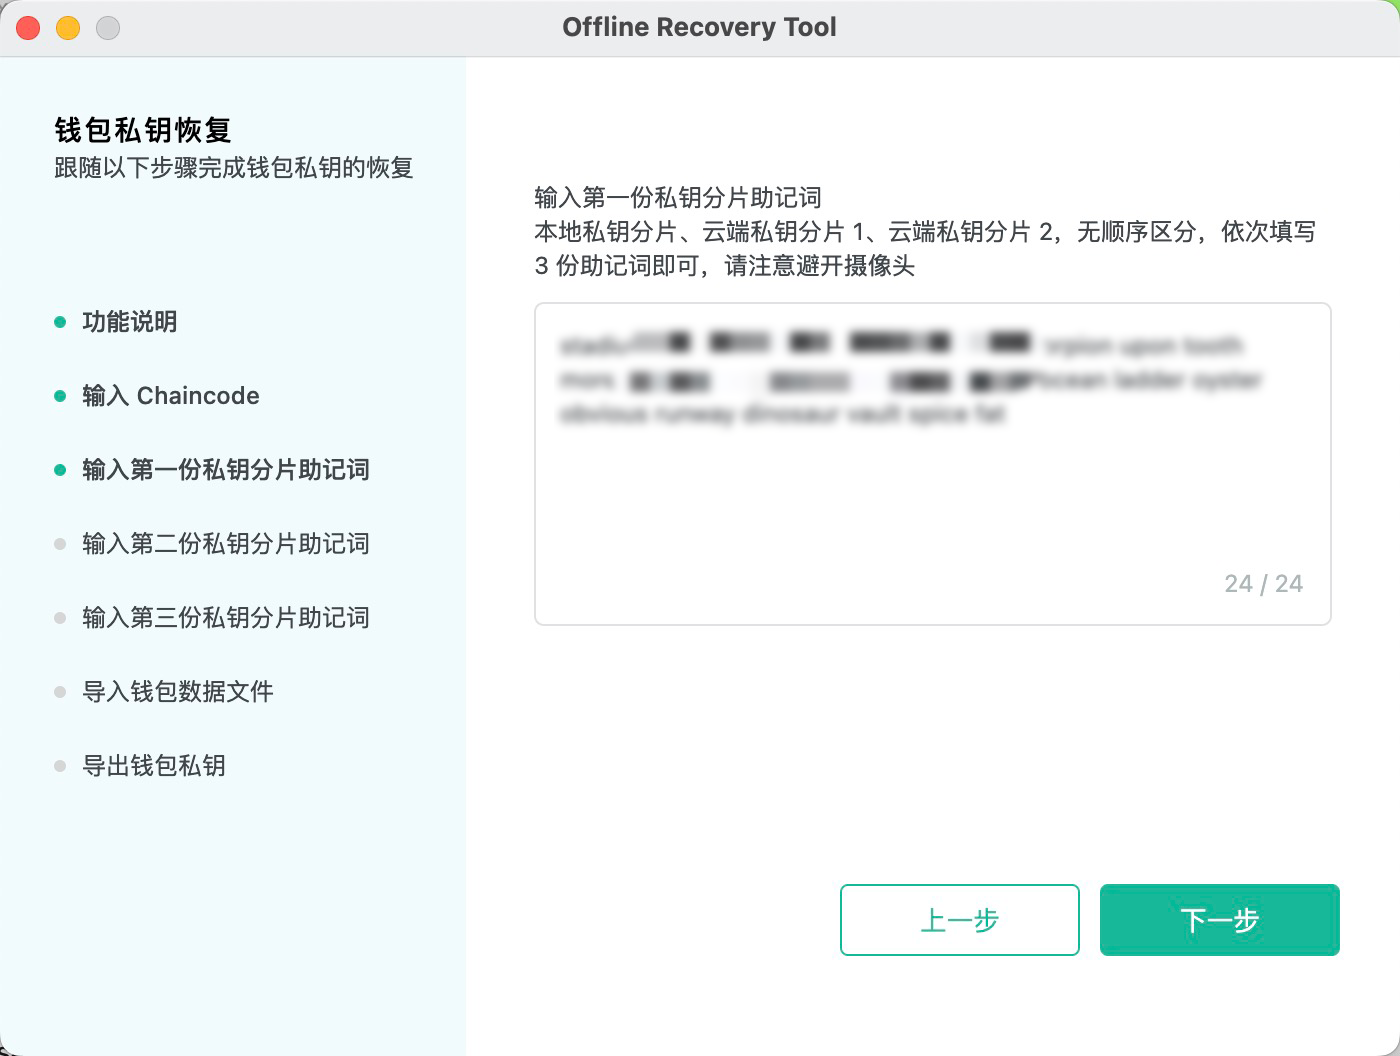 不要担心,Safeheron 的离线私钥恢复工具,确保客户在任何情况下都可恢复私钥,即使 Safeheron 停止运营。
Safeheron 会强制要求客户备份私钥分片,并提供开源的离线私钥恢复工具。即使 Safeheron 停止运营,客户备份在本地的私钥分片依然可以使用( Safeheron 会定期把包含 BIP44 路径的钱包文件发送到客户邮箱),而且该离线恢复工具可以直接在 GitHub 上下载使用。客户安装该工具后断开电脑网络,输入之前备份的 3 份助记词和指定 BIP44 路径钱包文件即可恢复出私钥,导入普通钱包正常使用。
{% embed url="" %}
### 小白也可以操作 MPC 钱包吗?
MPC 钱包操作流程很简单,小白易上手,只要配合 Safeheron 的操作手册,即可快速上手使用。
客户可使用 Safeheron 手机端和 Web 控制台进行钱包管理和资产收发,全方位满足机构用户不同场景下的资产管理需求。使用 Safeheron 进行 Web3 交互也很简单,只要客户使用过 MetaMask,即可 0 学习成本使用 Safeheron 浏览器插件,插件发起交易,手机多人审批,安全又高效。
快速体验 Safeheron MPC 自托管钱包 ⬇️
{% embed url="" %}
作为 MPC 自托管服务解决方案提供商,Safeheron 将持续输出更多行业内容,希望伴随传统行业以及区块链行业用户前行,提供有价值的参考。